| รายละเอียด
เมื่อองค์กรเริ่มใช้ AI Agents ที่ไม่เพียงตอบคำถาม แต่ยังวางแผน เรียกใช้เครื่องมือ เข้าถึงข้อมูล และดำเนินการแทนผู้ใช้ ความเสี่ยงจึงไม่หยุดอยู่ที่คำตอบที่คลาดเคลื่อน แต่ขยายไปถึงการถูกชักจูงเป้าหมาย (Goal Hijack) การใช้เครื่องมือเกินสิทธิ์ การรั่วไหลของข้อมูลใน Prompt, Memory และ Log รวมถึงการขาดผู้รับผิดชอบเมื่อเกิดเหตุ
หลักสูตร AI Governance & Security for Agents ออกแบบเป็นอบรมเข้มข้น 1 วัน สำหรับผู้บริหาร เจ้าหน้าที่ความมั่นคงปลอดภัย ความเสี่ยง การกำกับดูแล และผู้รับผิดชอบระบบ AI ในองค์กร เน้นการทำความเข้าใจความเสี่ยงเฉพาะของ Agent แล้วฝึกออกแบบมาตรการที่นำไปใช้ได้จริง ไม่ใช่การพัฒนา Agent และไม่ใช่การร่างนโยบาย AI ทั้งฉบับขององค์กร
ผู้เรียนจะได้เชื่อมโยงกรอบอ้างอิงในระดับภาพรวม ได้แก่ NIST AI RMF (Govern, Map, Measure, Manage), ISO/IEC 42001 (ระบบการจัดการ AI), พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA), EU AI Act (Regulation (EU) 2024/1689) ซึ่งใช้แนวทางตามระดับความเสี่ยงและมีผลบังคับใช้เป็นระยะ รวมถึง OWASP Top 10 for LLM Applications 2025 และ OWASP Top 10 for Agentic Applications 2026 จากนั้นจะฝึก Threat Modeling, ออกแบบ Policy และ Permission Matrix, สังเกตความเสี่ยงแบบ Prompt Injection ในสภาพแวดล้อมจำลองที่ปลอดภัย และร่าง Checklist การกำกับดูแล Agent สำหรับองค์กรตนเอง
เพื่อให้เห็นภาพต่อเนื่องทั้งวัน หลักสูตรใช้โจทย์จำลองชุดเดียวกัน คือ “Agent ผู้ช่วยปฏิบัติการภายในองค์กร” ที่อ่านอีเมลและเอกสารภายใน เรียกเครื่องมือ (ค้นหาข้อมูล, สร้างตั๋วงาน, นัดปฏิทิน, ส่งอีเมล) และสรุปข้อมูลเพื่อประกอบการตัดสินใจ ผู้เรียนจะวิเคราะห์ภัยคุกคาม กำหนดสิทธิ์และจุดที่ต้องให้คนอนุมัติ แล้วสรุปเป็นกรอบกำกับดูแลที่นำไปปรับใช้ต่อได้
ระยะเวลา 1 วัน (09:00 – 16:30 น.)
💰 หลักสูตรของสถาบันไอเอ็มซี สามารถยื่นรับรองหลักสูตรและลดหย่อนภาษีได้ 200%
หลักสูตรนี้เหมาะกับ
- ผู้บริหารด้านเทคโนโลยี ความมั่นคงปลอดภัย ความเสี่ยง และการกำกับดูแล (เช่น CIO, CISO, CDO, CRO, Head of Compliance)
- เจ้าหน้าที่ Information Security, Cybersecurity, IT Risk และ IT Audit ที่ต้องประเมินการใช้ AI Agents ในองค์กร
- Governance, Risk และ Compliance Officer รวมถึง DPO ที่ต้องเชื่อมการใช้งาน Agent กับนโยบายและ PDPA
- Product Owner, IT Manager และผู้รับผิดชอบการนำ Agent, Copilot หรือ MCP มาใช้ในงานจริง
- ผู้ที่ผ่านหรือเตรียมเข้าอบรมหลักสูตร AI Governance & Policy Framework Workshop และต้องการต่อยอดในมิติความปลอดภัยของ Agent
- ไม่จำเป็นต้องเป็นนักพัฒนา แต่ควรเกี่ยวข้องกับการอนุมัติ กำกับ หรือควบคุมการใช้ AI ในองค์กร
คุณสมบัติของผู้เข้าอบรม
- สามารถใช้งานคอมพิวเตอร์และเบราว์เซอร์ได้
- มีความเข้าใจเบื้องต้นเกี่ยวกับ Generative AI หรือการใช้ ChatGPT / Copilot / AI Agent จะเป็นประโยชน์ แต่ไม่บังคับ
- ไม่จำเป็นต้องมีพื้นฐานด้านการเขียนโปรแกรม
- ควรพอทราบว่าองค์กรมีการใช้หรือวางแผนใช้ AI / Agent ในงานใดบ้าง
- พร้อมวิเคราะห์โจทย์จำลองและแลกเปลี่ยนมุมมองจากบริบทองค์กรของตนเอง โดยไม่ต้องเปิดเผยข้อมูลลับ
- เข้าใจว่าการทดลองด้านความปลอดภัยในคลาสใช้ได้เฉพาะสภาพแวดล้อมจำลองที่ผู้สอนจัดให้ และข้อมูลจำลองเท่านั้น
สิ่งที่ผู้เรียนได้รับ
- เอกสารประกอบการอบรมหลักสูตร AI Governance & Security for Agents
- กรณีศึกษาจำลอง “Agent ผู้ช่วยปฏิบัติการภายในองค์กร” สำหรับใช้ตลอดวัน
- แบบฟอร์ม Agent Threat Model
- แบบฟอร์ม Policy และ Permission Matrix
- บันทึกการสังเกตจาก Lab จำลอง และรายการมาตรการลดความเสี่ยง
- Agent Governance Checklist (1 หน้า) สำหรับนำกลับไปปรับใช้ในองค์กร
- แผนปฏิบัติการเริ่มต้น 30 วัน (เจ้าภาพ, งานด่วน, จุดที่ต้องอนุมัติ, ช่องทางทบทวน)
- เอกสารอ้างอิงกรอบมาตรฐานและแหล่งข้อมูลทางการในระดับภาพรวม
ตัวอย่างการประยุกต์ใช้ในงานองค์กร
- งานเอกสาร ค้นหาและสรุปข้อมูลจากไฟล์ ร่างเอกสารและรายงาน ดึงประเด็นสำคัญหรือรายการที่ต้องดำเนินการต่อ พร้อมระบุแหล่งข้อมูลให้ตรวจสอบได้
- งานขาย รวบรวมข้อมูลลูกค้า เตรียมข้อมูลประกอบใบเสนอราคา สรุปโอกาสการขาย ติดตามงานที่ต้องติดต่อกลับ และจัดทำรายงานจากข้อมูลการขายหรือระบบ CRM
- การตอบอีเมล จัดประเภทข้อความ สรุปเรื่องเร่งด่วน ร่างคำตอบตามข้อมูลสินค้าและบริการ และส่งต่อเรื่องให้ผู้รับผิดชอบ โดยกำหนดการอนุมัติก่อนส่งจริง
- งานการตลาด วางแผนคอนเทนต์และปฏิทินสื่อสาร ร่างบทความ แคปชัน และอีเมลแคมเปญ พร้อมสรุปผลการดำเนินงานจากข้อมูลที่มี
- การประชาสัมพันธ์ ร่างข่าวและข้อความประกาศ เตรียมแนวทางภาพประชาสัมพันธ์ ปรับเนื้อหาให้เหมาะกับแต่ละช่องทาง และกำหนดขั้นตอนตรวจและอนุมัติก่อนเผยแพร่
 ประโยชน์ที่ได้รับ
- อธิบายความแตกต่างระหว่าง Chatbot, Copilot และ AI Agent ในมุมความเสี่ยงและการกำกับดูแล
- ระบุพื้นผิวความเสี่ยงของ Agent เช่น Prompt Injection, สิทธิ์ของเครื่องมือและ MCP, เอกลักษณ์และการเข้าถึง, การรั่วไหลของข้อมูล, Memory/Context Poisoning และช่องว่างของ Human-in-the-Loop
- ใช้กรอบ OWASP Top 10 for LLM Applications 2025 และ OWASP Top 10 for Agentic Applications 2026 เพื่อจัดกลุ่มความเสี่ยงในระดับภาพรวม
- เชื่อมโยงงานกำกับดูแล Agent กับ NIST AI RMF, ISO/IEC 42001, PDPA และหลักการแบบ Risk-based ของ EU AI Act โดยไม่ต้องท่องข้อกำหนดทั้งฉบับ
- ทำ Threat Modeling ของ Agent use case และระบุจุดควบคุมที่ยังขาด
- ออกแบบ Policy และ Permission Matrix ที่แยกสิทธิ์อ่าน เขียน ส่งข้อมูล และกำหนดกรณีที่ต้องขออนุมัติ
- เลือกใช้ Guardrails ที่บังคับได้จริง ร่วมกับ Logging, Audit Trail และแนวทางตอบสนองเมื่อเกิดเหตุ
- ร่าง Checklist และแผนเริ่มต้นสำหรับกำกับดูแล Agent ในองค์กร
| เนื้อหาในการอบรม
09:00 - 09:40 Session 1: ทำไม AI Agents จึงต้องมีทั้ง Governance และ Security
◼️ จาก Chatbot และ Copilot สู่ AI Agent: ความต่างของ Autonomy, Tool Use, Memory และการทำงานหลายขั้นตอน
◼️ พื้นผิวความเสี่ยงที่เพิ่มขึ้นเมื่อ Agent เชื่อมอีเมล เอกสาร ปฏิทิน ระบบตั๋วงาน หรือ MCP Server
◼️ ความหมายของ AI Governance, AI Security, AI Compliance และ AI Risk Management และจุดที่ต้องทำงานร่วมกัน
◼️ บทบาทที่เกี่ยวข้อง: เจ้าของระบบ, Security, Risk, Legal/DPO, ผู้ใช้งาน และผู้สอบทาน
◼️ ภาพรวมกรอบอ้างอิงที่ใช้ในวันนี้ (ระดับภาพรวม ไม่ลงรายละเอียดเพื่อการรับรอง)
▪️ NIST AI RMF: Govern, Map, Measure, Manage
▪️ ISO/IEC 42001: ระบบการจัดการ AI ระดับองค์กร (AIMS)
▪️ PDPA: จุดเสี่ยงเมื่อ Agent ประมวลผลข้อมูลส่วนบุคคลใน Prompt, เครื่องมือ, Memory และ Log
▪️ EU AI Act: แนวทางตามระดับความเสี่ยง และภาระที่ต่างกันตามบทบาท องค์กรที่วางตลาดหรือใช้งานในสหภาพยุโรปควรติดตามไทม์ไลน์ทางการ
▪️ บริบทประเทศไทย: กรอบ AI Governance และหลักจริยธรรม AI ที่เกี่ยวข้อง และร่างกฎหมาย AI ที่ยังต้องติดตามสถานะอย่างเป็นทางการ
◼️ แนะนำโจทย์จำลองที่จะใช้ต่อเนื่องทั้งวัน และกติกาความปลอดภัยของ Workshop
----------
09:40 - 10:30 Workshop 1: Agent Threat Modeling
◼️ กำหนดขอบเขตระบบ: ผู้ใช้, Agent, เครื่องมือ, แหล่งข้อมูล, Memory และระบบปลายทาง
◼️ ระบุทรัพย์สินที่ต้องปกป้อง เช่น ข้อมูลภายใน, ข้อมูลส่วนบุคคล, สิทธิ์การส่งอีเมล และการสร้างหรือแก้รายการในระบบงาน
◼️ จัดกลุ่มภัยคุกคามในระดับภาพรวม ตาม OWASP LLM Top 10 2025 และ OWASP Agentic Top 10 2026 ที่เกี่ยวข้อง เช่น
▪️ Prompt Injection / Agent Goal Hijack
▪️ Sensitive Information Disclosure และการรั่วไหลผ่าน Log หรือ Memory
▪️ Tool Misuse, Excessive Agency และ Identity / Privilege Abuse
▪️ ความเสี่ยงห่วงโซ่อุปทานของปลั๊กอินหรือ MCP Server
◼️ ประเมินระดับผลกระทบและความเร่งด่วนแบบง่าย (สูง / กลาง / ต่ำ) โดยไม่สร้างสูตรคะแนนใหม่ที่ยังไม่ผ่านการยืนยัน
◼️ ระบุมาตรการที่มีอยู่แล้วและช่องว่างที่ต้องปิด
----------
10:30 - 10:45 - พักเบรค -
----------
10:45 - 11:25 Session 2: ความเสี่ยงด้านความปลอดภัยของ AI Agents
◼️ Prompt Injection แบบตรงและแบบอ้อม (เช่น คำสั่งแอบอยู่ในเอกสารหรืออีเมล) และความเสี่ยงของ Insecure / Improper Output Handling
◼️ สิทธิ์ของเครื่องมือและ MCP: หลัก Least Privilege, ความต่างระหว่างการอ่านข้อมูลกับการดำเนินการแทนผู้ใช้ และความเสี่ยงเมื่อให้สิทธิ์กว้างเกินไป
◼️ Identity และ Access: บัญชีของบุคคลและ Non-human Identity, การแยกสภาพแวดล้อม และกรณีที่ต้องขออนุมัติก่อนลงมือ
◼️ Data Leakage: ข้อมูลอ่อนไหวใน Prompt, ไฟล์ที่อัปโหลด, Memory, ผลลัพธ์ของเครื่องมือ และบันทึกการทำงาน
◼️ ความเสี่ยงเพิ่มเติมที่ควรรู้ในระดับภาพรวม เช่น Memory และ Context Poisoning, Insecure Inter-Agent Communication และ Cascading Failures
----------
11:25 - 12:00 Workshop 2: สังเกต Prompt Injection และสิทธิ์เครื่องมือใน Lab จำลอง
◼️ ใช้ Agent จำลองที่ผู้สอนเตรียมไว้ พร้อมเครื่องมือปลอม (เช่น อ่านเอกสาร, ร่างอีเมล, สร้างตั๋วงาน) และชุดข้อมูลจำลองเท่านั้น
◼️ เปรียบเทียบพฤติกรรมเมื่อได้รับคำสั่งปกติ กับเมื่อมีเนื้อหาที่ไม่น่าเชื่อถือแทรกอยู่ในเอกสารหรืออีเมลจำลอง
◼️ สังเกตผลเมื่อเครื่องมือมีสิทธิ์กว้างเกินไป เทียบกับเมื่อจำกัดสิทธิ์และตั้งค่าให้ขออนุมัติก่อนดำเนินการ
◼️ ร่วมกำหนดมาตรการเบื้องต้น เช่น แยกข้อมูลที่เชื่อถือได้กับที่เชื่อถือไม่ได้, จำกัด Tool Scope, บังคับ Human-in-the-Loop กับคำสั่งที่มีผลกระทบสูง และตรวจสอบผลลัพธ์ก่อนส่งออก
----------
12:00 - 13:00 - พักรับประทานอาหารกลางวัน -
----------
13:00 - 13:45 Session 3: มาตรการควบคุม Guardrails, สิทธิ์ และการตรวจสอบได้
◼️ Human-in-the-Loop: งานที่ให้ Agent ทำได้เอง งานที่ต้องเสนอให้คนตรวจ และงานที่ต้องห้าม
◼️ Guardrails ที่พึ่งได้: นโยบายที่บังคับได้ในระดับระบบและสิทธิ์เครื่องมือ มีน้ำหนักกว่าการอาศัยข้อความใน System Prompt เพียงอย่างเดียว
◼️ Permission Matrix: บทบาทผู้ใช้, สิทธิ์ของ Agent, ขอบเขตข้อมูล และสภาพแวดล้อม (จำลอง / ทดสอบ / ใช้งานจริง)
◼️ Identity และ Access Management สำหรับ Agent: อายุของสิทธิ์, การเพิกถอน, การแยกหน้าที่ และการไม่ใช้สิทธิ์ของผู้ใช้โดยไม่จำเป็น
◼️ Logging, Audit และ Traceability: บันทึกคำสั่ง, เครื่องมือที่ถูกเรียก, ผลลัพธ์, ผู้ที่อนุมัติ และเหตุผลประกอบ
◼️ แนวทางจำกัดผลกระทบ เช่น จำกัดจำนวนขั้นตอน, จำกัดขอบเขตข้อมูล, ช่องทางหยุดทำงานชั่วคราว (Kill Switch) และแนวปฏิบัติเมื่อสงสัยว่ามีการใช้เครื่องมือผิดปกติ
◼️ จุดเชื่อมกับ PDPA: เก็บและประมวลผลข้อมูลเท่าที่จำเป็น, แยกข้อมูลส่วนบุคคลออกจากชุดฝึกและชุดทดสอบ, และกำหนดผู้รับผิดชอบเมื่อเกิดเหตุข้อมูลรั่วไหล
----------
13:45 - 14:30 Workshop 3: ออกแบบ Policy และ Permission Matrix
◼️ กำหนดบทบาท: ผู้ใช้ทั่วไป, เจ้าของระบบ, ผู้ดูแลสิทธิ์, ผู้สอบทาน และตัว Agent
◼️ จัดประเภทการกระทำ เช่น อ่านอีเมล, ค้นเอกสารภายใน, เขียนไฟล์, ส่งอีเมล, สร้างหรือแก้รายการในระบบงาน, เรียก API ภายนอก
◼️ กำหนดสถานะของแต่ละการกระทำ: อนุญาต, ห้าม, หรือต้องขออนุมัติ พร้อมเงื่อนไขและผู้มีอำนาจอนุมัติ
◼️ เชื่อมกับระดับชั้นข้อมูลอย่างง่าย เช่น ข้อมูลเปิดเผยได้, ข้อมูลภายใน, ข้อมูลลับ และข้อมูลส่วนบุคคล
◼️ ระบุหลักฐานที่ต้องเก็บใน Log เพื่อให้ตรวจสอบย้อนหลังได้
----------
14:30 - 14:45 - พักเบรค -
----------
14:45 - 15:20 Session 4: กรอบกำกับดูแล AI Agents ในองค์กร
◼️ วงจรชีวิตของ Agent: เสนอใช้, ประเมินความเสี่ยง, อนุมัติ, เริ่มใช้, ติดตาม, ทบทวน และยุติการใช้งาน
◼️ การจำแนก use case ตามระดับความเสี่ยงในภาพรวม และเกณฑ์เบื้องต้นที่ทำให้ต้องเพิ่มการควบคุม (เช่น เข้าถึงข้อมูลส่วนบุคคล, ดำเนินการแทนคน, หรือมีผลกระทบต่อลูกค้าและคู่ค้า)
◼️ การจับคู่มาตรการกับกรอบอ้างอิงในระดับปฏิบัติ
▪️ NIST AI RMF: กำหนดเจ้าภาพ (Govern), ทำความเข้าใจบริบทและความเสี่ยง (Map), วัดและตรวจสอบ (Measure), ควบคุมและตอบสนอง (Manage)
▪️ ISO/IEC 42001: นโยบาย, บทบาท, การประเมินความเสี่ยงและผลกระทบ, การดำเนินงาน, การติดตาม และการปรับปรุงอย่างต่อเนื่อง
▪️ PDPA: ฐานกฎหมาย, วัตถุประสงค์, การลดข้อมูล, มาตรการรักษาความปลอดภัย และการส่งข้อมูลออกนอกประเทศเมื่อใช้บริการภายนอก
▪️ EU AI Act: ใช้เป็นกรอบทำความเข้าใจระดับความเสี่ยงและความโปร่งใส สำหรับองค์กรที่มีการใช้งานหรือวางตลาดเกี่ยวข้องกับสหภาพยุโรป
◼️ เอกสารขั้นต่ำที่ควรมีสำหรับ Agent: ขอบเขตงาน, ระดับความเสี่ยง, ตารางสิทธิ์, ช่องทางอนุมัติ, แนวทางเมื่อเกิดเหตุ และรอบการทบทวน
----------
15:20 - 16:15 Workshop 4: ร่าง Agent Governance Checklist และแผนเริ่มต้น
◼️ จัดทำ Checklist 1 หน้า ครอบคลุมอย่างน้อย
▪️ ขอบเขตและเจ้าของระบบ
▪️ ระดับความเสี่ยงและข้อมูลที่เกี่ยวข้อง
▪️ สิทธิ์เครื่องมือ / MCP และจุดที่ต้องให้คนอนุมัติ
▪️ มาตรการป้องกันการรั่วไหลของข้อมูล
▪️ Logging และการสอบทาน
▪️ ช่องทางหยุดหรือระงับการใช้งานเมื่อเกิดเหตุ
▪️ รอบทบทวนและผู้รับผิดชอบ
◼️ กำหนดงาน 30 วันแรก: สิ่งที่ทำได้ทันที, ผู้รับผิดชอบ, และสิ่งที่ต้องขออนุมัติเพิ่ม
◼️ แลกเปลี่ยนผลงานระหว่างผู้เรียน และปรับ Checklist ให้ใช้ได้จริงในบริบทของตนเอง
----------
16:15 - 16:30 สรุป แนวทางนำไปใช้ และถาม–ตอบ
◼️ ทบทวนเส้นทางทั้งวัน: Threat Model → การควบคุมสิทธิ์และ Guardrails → Checklist
◼️ แนวทางนำกลับไปใช้ในองค์กร และข้อควรระวังเรื่องข้อมูลจริง
◼️ สรุปและถาม - ตอบ
| ผู้สอน
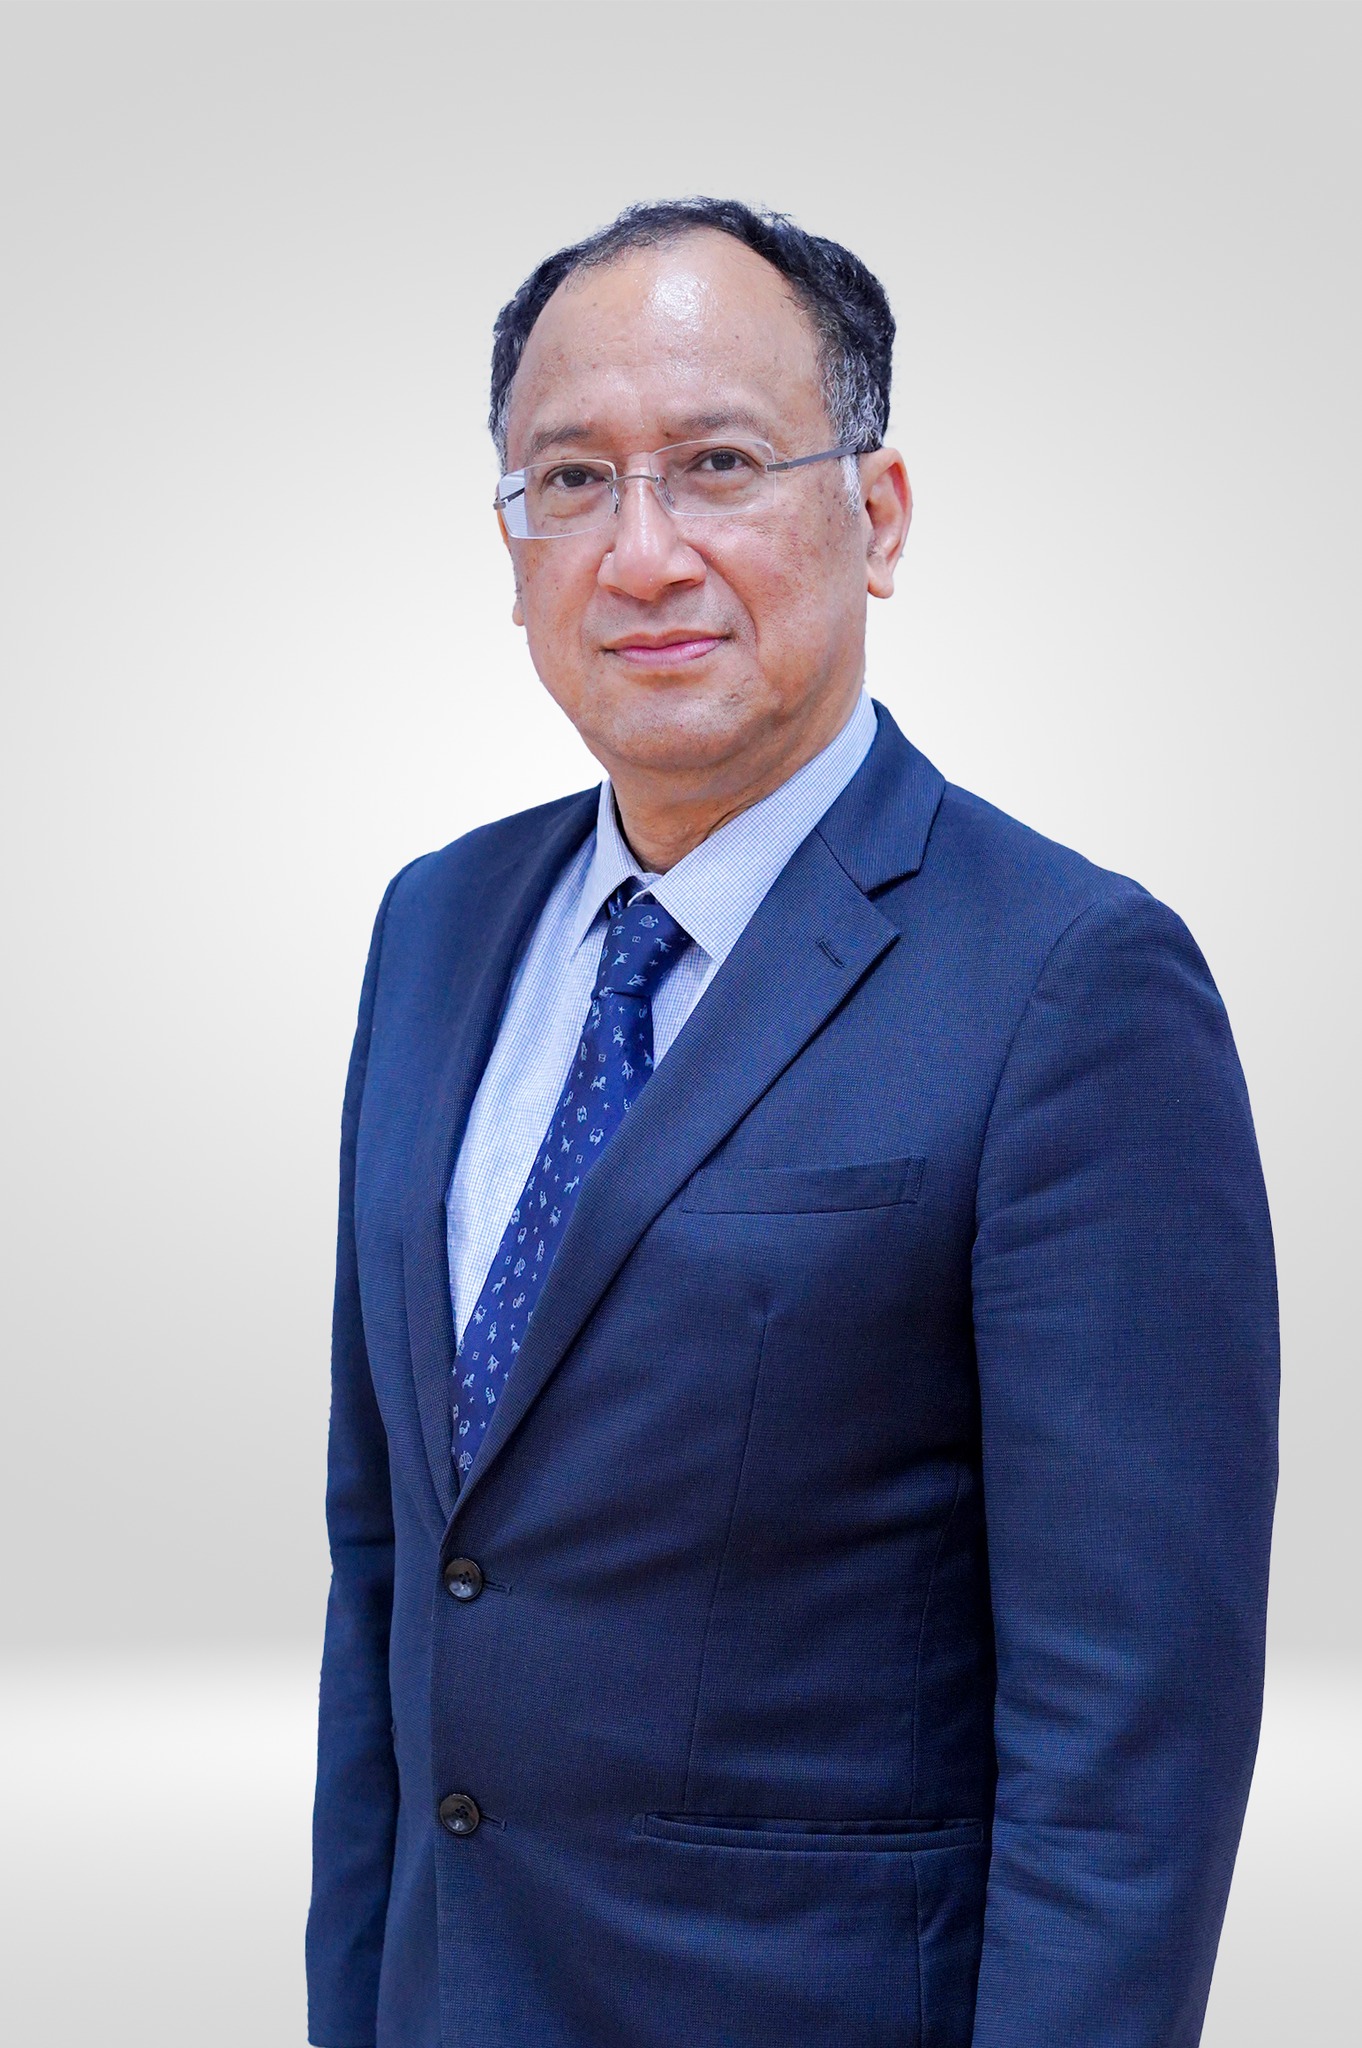
Assoc.Prof.Dr. Thanachart Numnonda (ดูโปรไฟล์ >>ที่นี่)
- ผู้อำนวยการ สถาบันไอเอ็มซี
- ประธานกรรมการบริหารความเสี่ยงและ กรรมการอิสระ บริษัท ทุนธนชาต จำกัด (มหาชน), ประธานกรรมการบริษัท สยามอีสต์โซลูชั่น จำกัด (มหาชน), กรรมการอิสระบริษัท วินท์คอมเทคโนโลยี จำกัด (มหาชน) และกรรมการอิสระบริษัท ฮิวแมนนีก้า จำกัด (มหาชน)
- กรรมการผู้ทรงคุณวุฒิ สภามหาวิทยาลัยอุบลราชธานี สภามหาวิทยาลัยขอนแก่น และ สภามหาวิทยาลัยบูรพา
- Google Cloud Certified Professional Data Engineer, Feb 2020
- Cloud Technology Associate, Mar 2014
- CompTIA Cloud Essentials